Rank Math PRO 3.0.123 z backdoorem. Sprawdź, czy Twoja strona jest bezpieczna
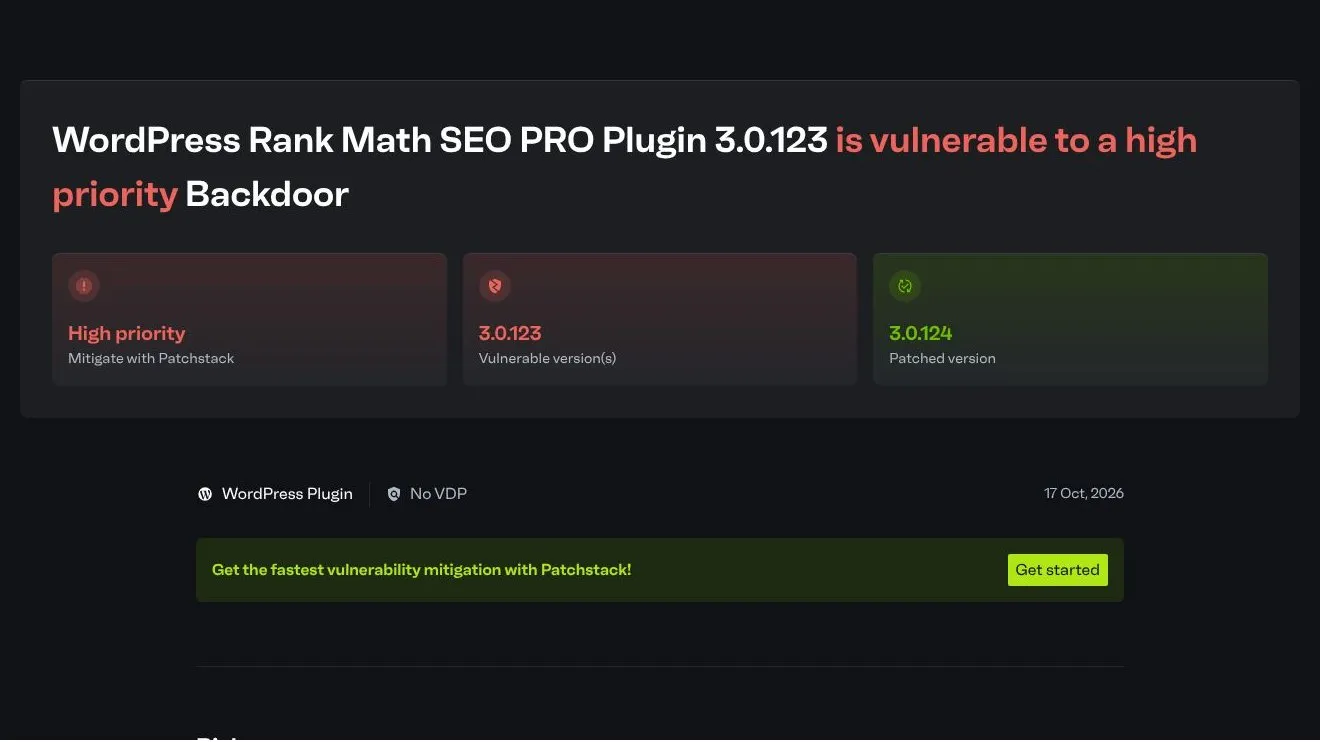
Kopie wtyczki Rank Math SEO PRO w wersji 3.0.123 pobrane z serwerów Rank Math między 15 października 2026 r., godz. 20:02 UTC, a 16 października, godz. 07:12 UTC, zawierały złośliwy kod. Darmowa wersja z WordPress.org nie była zagrożona. Czysta wersja to 3.0.124.
Spis treści6 części
Co się stało
Atakujący dostał się do kanału, którym Rank Math dystrybuuje wersję PRO, i podmienił paczkę 3.0.123. Strony, które pobrały ją w ciągu tych około 11 godzin, dostały backdoor: kod, który przy każdym wejściu na stronę sam się odtwarza, dodaje konta administratorów i może zostawić złośliwe pliki PHP w innych wtyczkach i motywach, zmiany w .htaccess, zadania cron i klucze SSH. Luka ma numer CVE-2026-111862 i ocenę 9,8 na 10 (CVSS).
Rank Math opublikował komunikat 16 października, a firmy Wordfence i Patchstack ostrzeżenia 17 października. Firma nie podała, ile stron pobrało zainfekowaną wersję ani jak doszło do ataku.
Co zrobić, jeśli wersja 3.0.123 była aktywna
Według komunikatu producenta i ostrzeżeń firm bezpieczeństwa:
- Traktuj stronę jako przejętą, nawet jeśli już zaktualizowałeś wtyczkę. Ani sama aktualizacja, ani wyłączenie wtyczki nie usuwają tego, co zostawił backdoor.
- Przywróć kopię zapasową sprzed 15 października 2026 r., godz. 20:02 UTC (22:02 czasu polskiego).
- Zmień wszystkie hasła i klucze: do kont WordPressa, FTP/SFTP, bazy danych i panelu hostingu oraz klucze SSH.
- Zainstaluj Rank Math PRO 3.0.124.
- Zablokuj domenę
rank1cdn[.]com(używaną przez złośliwy kod). - Przejrzyj listę administratorów i usuń konta, których nie znasz.
Jeśli wtyczka była pobrana, ale nieaktywna
Usuń wersję 3.0.123, zainstaluj 3.0.124 i przeskanuj stronę narzędziem bezpieczeństwa (np. Wordfence albo skanerem dostawcy hostingu).
Dlaczego to dotyczy SEO
Przejęte strony WordPress są często wykorzystywane do wstawiania ukrytych linków i spamowych podstron. Jeśli Google je wykryje, strona może dostać ostrzeżenie w Search Console albo stracić widoczność. Po oczyszczeniu strony sprawdź raport Problemy z bezpieczeństwem w Search Console.
Najczęstsze pytania
Mam Rank Math PRO. Czy jestem zagrożony?
Tylko jeśli Twoja strona pobrała wersję 3.0.123 między 15 października, godz. 20:02 UTC, a 16 października, godz. 07:12 UTC. Sprawdź wersję wtyczki i datę aktualizacji w logach albo historii kopii zapasowych.
Czy darmowy Rank Math też był zainfekowany?
Nie. Darmowa wtyczka z WordPress.org, aktywna na ponad 4 mln stron, nie była objęta atakiem.
Czy wystarczy zaktualizować do 3.0.124?
Nie, jeśli wersja 3.0.123 była aktywna. Złośliwy kod mógł zostawić konta administratorów i pliki w innych miejscach strony. Trzeba przywrócić kopię sprzed ataku i zmienić wszystkie hasła.
Źródła
- The Hacker News: Rank Math skompromitowany (thehackernews.com)
- BleepingComputer: Rank Math i backdoor (bleepingcomputer.com)
- Patchstack: Rank Math SEO PRO 3.0.123 (patchstack.com)
- Core Updates (Mark Williams-Cook), 19 października 2026 (coreupdates.com)